Le 18 novembre, AWS a annoncé la prise en charge des autorités de certification privées pour les connexions d’Amazon Bedrock AgentCore Identity aux fournisseurs d’identité privés. Une organisation peut conserver le certificat public d’une autorité racine ou intermédiaire dans AWS Secrets Manager ou Amazon S3 et le référencer depuis une configuration compatible. AWS indique que le service s’en sert pour vérifier les serveurs de découverte, de publication de clés de signature ou de délivrance de jetons OAuth. La fonction exige un point de terminaison privé et VPC Lattice dans une région qui prend en charge les fournisseurs d’identité privés. Elle simplifie le choix de certificat pour les organisations qui exploitent déjà le service dans leur réseau. Annonce d’AWS
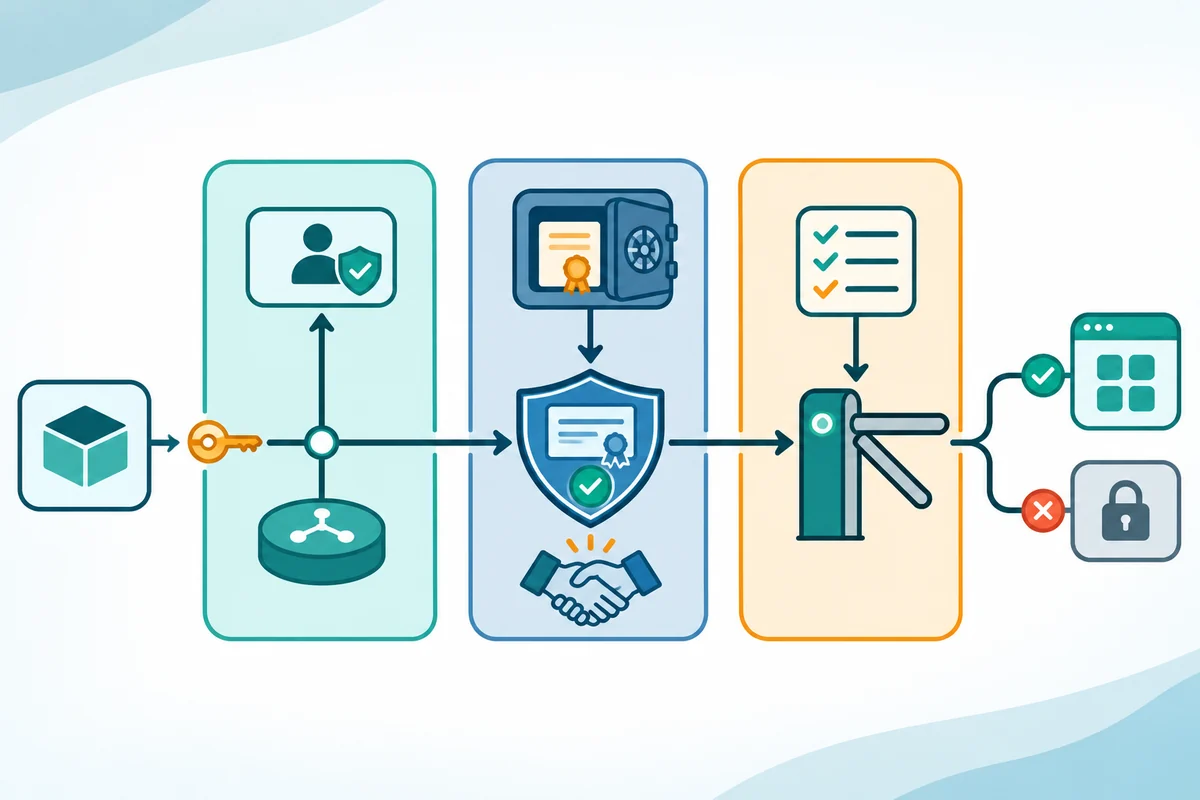
La modification touche une partie de l’autorisation. La route privée détermine si le composant atteint le fournisseur d’identité. La configuration TLS authentifie le serveur atteint. Le jeton et la politique de l’application décident des actions permises. Une équipe peut simplifier le deuxième point et conserver ses décisions sur les deux autres. Cette répartition sert particulièrement en cas de panne ou de changement d’autorité. Il faut voir où le processus s’arrête, quel composant utilise l’ancien matériel et si la charge concernée a repris.
Une capacité sur un trajet privé existant#
Imaginons un wiki interne dont les droits sont liés à un service d’identité autohébergé. Un traitement AgentCore peut demander un jeton à son fournisseur d’identifiants. Ce fournisseur rejoint le service, authentifie la connexion et demande un jeton dans le cadre de l’autorisation configurée. Une requête contenant ce jeton doit encore respecter les droits du wiki. La nouveauté concerne la façon dont le service AWS authentifie le serveur d’identité. Une organisation munie de certificats privés peut les conserver à destination. La prise en charge pour un service ne dit pas que chaque composant du réseau reprend la même configuration. Architecture des fournisseurs d’identité privés
AWS décrit un réseau géré et une possibilité de fournir des ressources VPC Lattice gérées par le client. Les points HTTPS de l’identité doivent être joignables. Le déploiement peut aussi demander les ressources et routes appropriées et un rôle lié au service. Ces exigences sont indépendantes du certificat. On peut atteindre un répartiteur et rencontrer une erreur TLS. On peut avoir la bonne autorité et ne disposer d’aucun trajet depuis le réseau choisi. En suivant les étapes, on comprend quand changer de certificat aurait un effet. Un responsable devrait connaître la configuration de chaque traitement. Conditions réseau selon AWS
L’article d’AWS distingue le fournisseur OAuth sortant et le dispositif d’autorisation JWT entrant. Dans le premier cas, AgentCore obtient un jeton pour le traitement d’après sa configuration. Dans le second, des composants comme Runtime ou Gateway consultent des informations de découverte et des clés pour vérifier le jeton présenté. Le certificat protège la connexion utilisée pour obtenir ces clés. L’autorité qui signe le certificat TLS et la clé qui signe le JWT ont des rôles distincts. Chaque équipe vérifie les chemins qu’elle utilise. Prise en charge entrante et sortante
La documentation peut avoir du retard. AWS présentait auparavant comme solution la pose d’un certificat de confiance publique sur un répartiteur. Certains guides réseau généraux décrivent encore cette configuration. L’annonce datée et la référence dédiée précisent maintenant la source de confiance privée. On peut prendre le guide pour le trajet et la référence pour la fonction, puis noter le compte, la région et le type de fournisseur qui ont été vérifiés. Cela fait apparaître les différences entre architecture approuvée et déploiement réel. Référence de configuration des certificats
AWS donne des exemples de flux de machine à machine et d’opérations au nom d’un utilisateur. Tous peuvent employer la configuration parce qu’ils joignent le service d’identité. Leurs droits et conséquences diffèrent. Un traitement planifié peut utiliser son compte sans utilisateur présent. Une action déléguée doit rester soumise aux droits de l’employé et du service cible. Modifier la confiance réseau devrait préserver les permissions prévues. Un test qui obtient seulement un jeton couvre moins de choses qu’un test de son emploi autorisé.
La migration peut commencer par l’usage déjà en place. Pour chaque traitement, identifier le demandeur du jeton, l’émetteur et l’audience attendus, l’action prévue et le moyen de suivre la requête. La personne qui valide compare les faits avant et après. Cela aide même lorsque la seule modification prévue concerne l’autorité. Une modification du client ou des droits peut aussi arriver au même moment. Lorsque les deux évoluent dans une version, l’opérateur doit pouvoir déterminer laquelle a produit le résultat.
Un certificat public pour une connexion définie#
AWS prévoit un fichier PEM de 16 Ko au maximum contenant des certificats racine ou intermédiaires valides. Ce sont les éléments publics de l’autorité. Ses clés privées restent dans son propre environnement protégé. L’ancre de confiance se distingue du certificat final présenté par le serveur d’identité. Le service vérifie la chaîne vers une autorité autorisée et le nom du serveur. Renouveler le certificat du serveur sous la même autorité valide permet de garder la chaîne. Un changement d’autorité exige de modifier les éléments de confiance du fournisseur. Exigences d’AWS pour les certificats · Identité d’un service TLS selon l’IETF
La découverte donne une raison de vérifier les noms séparément. Une adresse de découverte indique les services appelés ensuite. Le serveur des clés et celui des jetons peuvent reprendre le même nom ou en utiliser un autre. Le premier appel peut réussir et le deuxième échouer en raison du certificat ou du chemin réseau. Il faut donc exercer un flux autorisé complet en préproduction. La page d’accueil du répartiteur renseigne peu sur le cycle d’un jeton. Connaître le nom attendu à chaque étape aide aussi à trouver le responsable lorsque le service change.
AWS documente une source de certificat par fournisseur d’identifiants. Le fichier peut contenir plusieurs autorités. Le stockage doit se trouver dans la même région. Secrets Manager se trouve dans le même compte. S3 peut relever d’un autre compte suivant les conditions de propriétaire et de permissions décrites par AWS. Une grande organisation peut ainsi faire maintenir le fichier par une équipe et le faire référencer par plusieurs autres. Il faut encore savoir ce que chaque fournisseur a chargé et quand il a effectué la rotation. La mise en commun évite du travail et crée une dépendance visible. Contraintes des sources de certificats
Protéger le fichier sert à protéger le choix de l’autorité. Son contenu est public. Le modifier change ce qui peut passer la validation après le rechargement. Une équipe peut limiter l’écriture aux responsables de l’identité, donner la lecture aux personnes chargées de la configuration et tenir un historique. Elle doit savoir si une version antérieure peut être récupérée. Pour examiner un changement, demander qui a accepté cette autorité, quels traitements ont reçu la modification et comment voir la version en vigueur. C’est un contrôle plus précis que d’attribuer les mêmes risques au fichier public et au secret d’un compte.
Fournir le certificat et demander son chargement sont des autorisations distinctes. AWS lit le fichier sous les droits de l’identité qui crée ou modifie le fournisseur. Le chiffrement par une clé gérée par le client peut aussi demander une permission de déchiffrement. Un échec à cet endroit diffère de la présentation du mauvais certificat par le serveur. Une équipe peut confier la publication du matériel approuvé à une identité et l’application à une autre. Les journaux doivent rendre les responsabilités lisibles. Une copie dans un compte n’établit pas que les autres comptes l’ont lue ou chargée. Protection et chargement des certificats selon AWS
Un périmètre explicite aide lorsqu’une entreprise a plusieurs autorités. L’une peut servir au fournisseur d’identité de production et une autre aux essais. Le client peut retenir celle qui convient à l’adresse voulue. Mettre tout le magasin de l’entreprise dans chaque configuration complique le diagnostic d’incident. Une correspondance courte entre adresse, autorité et responsable facilite le retrait et la vérification. Elle est aussi utile après une fusion ou un changement de compte, quand on connaît encore le service mais moins l’historique de l’autorité approuvée.
Plusieurs configurations peuvent partager un objet sans se mettre à jour ensemble. Une équipe centrale peut gérer le fichier tandis que les équipes d’application exploitent les déploiements. La première sait quand le fichier a changé. La seconde doit savoir quand son fournisseur a relu la version et si son flux a été vérifié. Un document avec les deux dates et l’identifiant du matériel résout cet écart. Il peut aussi signaler une mise à jour retardée à cause d’un calendrier ou d’une dépendance différente.
La rotation prend effet à la mise à jour du fournisseur#
Le détail opérationnel important concerne le moment de lecture. Le fournisseur lit les certificats lors de sa création ou de sa modification. Remplacer le fichier sous la même adresse ne suffit pas à charger le nouveau contenu. Il faut ajouter la mise à jour du fournisseur et la vérification au suivi de maintenance. La version disponible en stockage et celle utilisée par le traitement peuvent différer. Pour garder la configuration privée lors d’une mise à jour, AWS dit de conserver la référence au certificat dans la demande. Le nom de l’objet ne garantit pas à lui seul le contenu actif. Comportement lors d’une rotation
La démarche publiée fait coexister l’autorité actuelle et la nouvelle pendant un temps. Le certificat du serveur évolue ensuite, puis l’ancienne autorité est retirée après vérification. Le principe vaut au-delà de ce service. Établir que les clients attendus peuvent accepter le futur certificat, valider le flux réel après changement et contrôler de nouveau après retrait de l’ancien. Chaque période devrait avoir un responsable, un état attendu et un critère pour poursuivre. Le chevauchement protège la disponibilité et peut s’éterniser si l’étape de retrait est oubliée. La maintenance se termine quand seule la confiance prévue demeure.
Un essai peut suivre plusieurs consommateurs représentatifs dans un environnement contrôlé. Une demande de jeton exerce le chemin sortant. Un appel avec un jeton neuf permet d’observer l’entrée, son audience et ses permissions. Il faut voir ce qui arrive à chaque étape. Le statut prêt d’un fournisseur concerne sa création ou son changement. Il ne suffit pas à dire si une application peut utiliser le jeton comme prévu. Consigner les deux observations distingue une configuration temporairement ancienne d’un autre problème de droits.
Un renouvellement courant et un changement urgent posent des problèmes distincts. Si un certificat de serveur arrive à échéance sous une autorité toujours approuvée, l’équipe peut conserver son processus. Une autorité suspectée ou retirée change la décision de confiance. AWS dit qu’AgentCore Identity ne contrôle pas les listes de révocation ou OCSP. La configuration et l’expiration comptent donc dans le plan de réponse. Il faut savoir qui retire l’autorité, qui prévient les équipes et qui vérifie la suite. Si les procédures dépendent d’une information de révocation externe, il faut établir si la réponse reste possible. Révocation et retrait de la confiance selon AWS
AWS décrit la métrique CloudWatch EarliestCertificateDaysToExpiry pour le premier certificat du fichier à expirer. Selon la note, elle est émise lors d’une demande de jeton par un fournisseur utilisant une autorité privée. Un service très utilisé donne des observations fréquentes. Une tâche rare peut demander un autre relevé. Une bonne alerte indique le fournisseur, le responsable et le délai. Lorsqu’un fichier contient deux autorités, l’ancienne peut déterminer l’échéance la plus proche, même si la nouvelle a déjà été ajoutée. Métrique d’expiration décrite par AWS
Il est aussi utile de distinguer le cache de l’obtention d’un nouveau jeton. Une application munie d’un jeton valable peut continuer normalement si l’émission a échoué. Le test peut suivre un flux autorisé qui obtient réellement un nouvel identifiant et observer le résultat. Un deuxième essai peut suivre le renouvellement dans les délais choisis. Les résultats varient selon le déploiement. Un arrêt bref peut être invisible dans une session active et immédiatement visible pour une tâche qui commence. Les deux moments comptent pour la disponibilité.
Ce qu’il faut vérifier avant de dépendre de la fonction#
Plusieurs contrôles établissent des éléments différents. Le traitement doit atteindre l’adresse privée attendue. Il faut vérifier l’identité et la chaîne, obtenir un jeton pour l’usage attendu et observer que l’application permet l’action autorisée et refuse la même opération sans droit en préproduction. Refaire l’essai après rotation. Le changement traverse le réseau, l’administration et l’application. Un utilisateur peut voir une erreur d’autorisation alors que le service d’identité est inaccessible. Des points de mesure distincts permettent de séparer les causes.
Le pilote peut aussi mesurer l’effort. Un contournement avec un certificat public peut être fiable et documenté dans un organisme. La migration peut supprimer une procédure de certificat et introduire une dépendance au fichier privé et à la mise à jour du fournisseur. On peut comparer le nombre d’opérations de configuration, la durée de rotation et la visibilité des erreurs d’une ancienne version. Il faut inclure le temps de coordination entre comptes et équipes. Un seul traitement et une organisation qui en gère beaucoup peuvent connaître des résultats différents. Coûts et disponibilité des ressources dépendent du déploiement et se vérifient localement.
Il faut aussi tester le retrait. Une autorité ancienne peut ne plus signer alors qu’un traitement rare lui fait confiance via une configuration antérieure. Mettre à jour un traitement ne couvre pas les autres du compte. Un inventaire des versions attendues et de leurs responsables permet de vérifier le retrait. Si les demandes de jetons sont rares, exercer un flux représentatif approuvé. Vérifier après la reprise compte car stockage et fournisseur évoluent séparément. L’issue attendue est un flux normal qui utilise la bonne identité et ne dépend plus de l’ancienne confiance.
Le même principe s’applique aux documents d’intervention. Un dossier utile précise si l’échec survient à la préparation du fournisseur, à la négociation TLS, à l’émission ou au contrôle des droits. Il peut indiquer l’autorité et la version sans sortir les secrets de leur espace protégé. Il nomme aussi l’équipe qui décide du changement et celle qui confirme la reprise. L’opérateur peut tester une hypothèse précise avant de modifier le système. On peut ainsi comparer le délai nécessaire à l’ancien et au nouveau montage pour reprendre après un renouvellement courant.
Un pilote peut choisir des cas aux résultats connus dans l’environnement de l’équipe. Un chemin sain doit permettre le travail prévu. Une configuration basée sur un certificat d’essai périmé doit montrer où la connexion ou la préparation échoue. Un compte d’essai aux droits moindres doit rester soumis à l’application même avec une connexion valide. Il s’agit de reconnaître la limite ayant produit chaque résultat sans utiliser de données client ni changer l’émetteur de production. Les tests se refont après changement de région, d’adresse ou de source, car chacun affecte un endroit différent.
Le responsable doit savoir quand suspendre une bascule. Le nouveau certificat peut être présent avant que le flux voulu soit vérifié. Un inventaire incomplet peut laisser l’usage de l’ancienne autorité incertain. La réussite dans une région donne peu d’éléments sur une autre aux chemins privés différents. Noter les observations nécessaires à chaque étape facilite la reprise par un collègue. Elles restent utilisables pour les renouvellements suivants. Il n’est alors pas nécessaire de retrouver le processus chaque fois que change le responsable d’un certificat.
La nouveauté donne donc une connexion gérée qui peut adopter l’autorité habituelle d’un fournisseur privé. Elle est surtout utile lorsqu’elle réduit l’écart entre la pratique interne et celle du client géré. Il reste à préciser la configuration, les droits de modification et la preuve de leur application. Le résultat le plus solide est un traitement qui obtient et utilise les jetons avant et après la rotation sous les mêmes permissions, avec une trace de l’autorité effectivement employée.