18 ноября AWS сообщила о поддержке частных центров сертификации для подключения Amazon Bedrock AgentCore Identity к частным поставщикам идентификации. Организация может хранить публичный сертификат корневого или промежуточного центра в AWS Secrets Manager или Amazon S3 и ссылаться на него в совместимой конфигурации. По словам AWS, так сервис проверяет серверы обнаружения, публикации ключей подписи и выдачи токенов OAuth. Нужны частная конечная точка и VPC Lattice в регионе, где AgentCore поддерживает частных поставщиков идентификации. Для организаций, уже разместивших такую службу в своём контуре, снимается ограничение на сертификат сервера. Объявление AWS
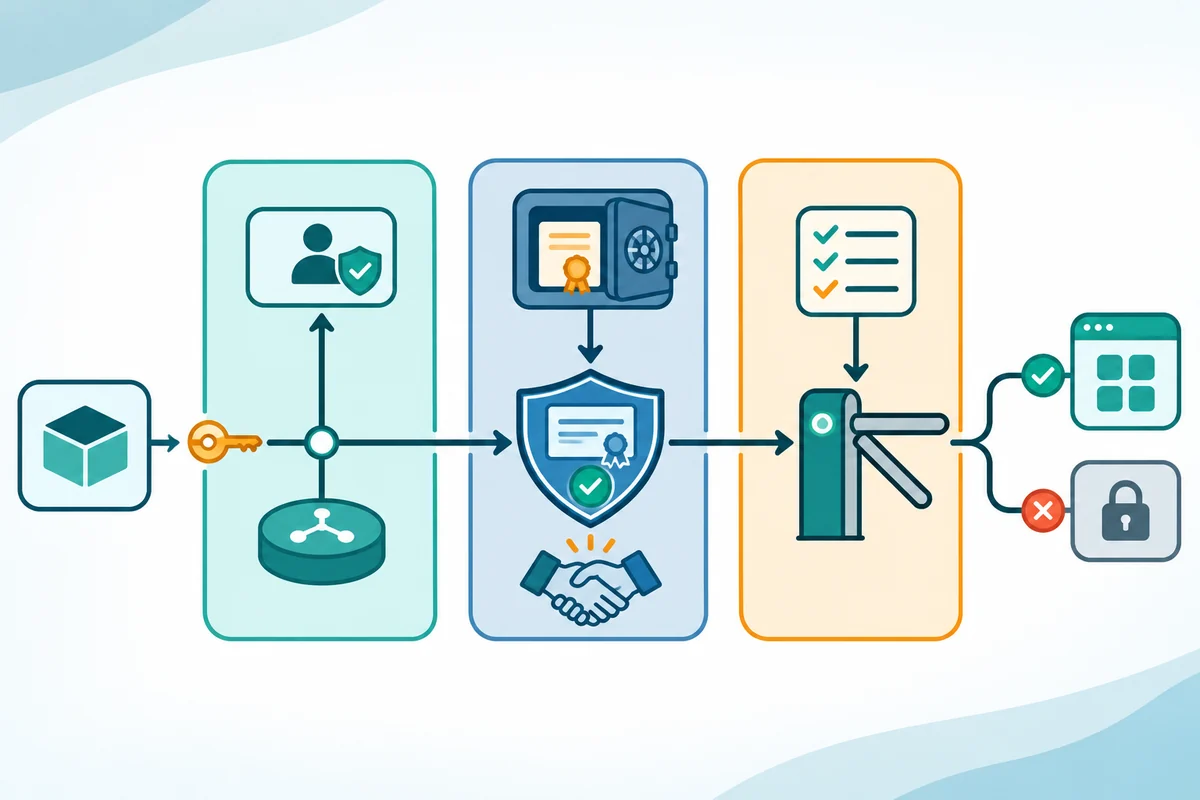
Изменение касается одного звена авторизации. Частный маршрут определяет доступность поставщика. Конфигурация TLS подтверждает личность сервера. Токен и правила приложения определяют его полномочия. Команда может упростить второе звено и сохранить решения по остальным. Разделение особенно важно при ошибках или смене центра сертификации. Нужно видеть, какой этап остановился, где остались старые материалы и восстановилась ли работа затронутого приложения.
Дополнение к существующему частному подключению#
Представим внутреннюю базу знаний с самостоятельно размещённой системой идентификации. Нагрузка AgentCore может запросить токен у настроенного поставщика учётных данных. Поставщик подключается к службе, проверяет соединение и запрашивает токен по заданному разрешению. Запрос к базе с токеном должен соблюдать её правила доступа. Функция меняет способ, которым управляемый компонент AWS удостоверяет сервер идентификации. Организация, уже использующая частные TLS-сертификаты, может сохранить их на нужном сервере. Поддержка одного частного сервиса не означает общей настройки доверия у всех компонентов. Архитектура частного поставщика идентификации
AWS описывает управляемую сеть и вариант с ресурсами VPC Lattice под управлением клиента. Понадобятся доступные точки HTTPS. Административные предпосылки могут включать маршрут, соответствующие ресурсы и связанную с сервисом роль. Это отдельные условия от сертификата. Команда может добраться до балансировщика и получить ошибку проверки TLS. Она может правильно настроить CA без доступного маршрута. Последовательность этапов покажет, когда замена сертификата повлияет на результат. У нагрузки должен быть ответственный, знающий её действующую схему. Сетевые требования AWS
AWS различает исходящего поставщика OAuth и входящую проверку JWT. В первом случае AgentCore получает токен для процесса согласно его конфигурации. Во втором Runtime или Gateway могут получать сведения об обнаружении и ключи, чтобы проверить предъявленный токен. Доверенный сертификат TLS защищает соединение, по которому пришли ключи. Центр, подписавший TLS-сертификат, и ключ подписи JWT выполняют отдельные задачи. Проверять стоит тот входящий и исходящий путь, который используется. Поддержка исходящих и входящих запросов
В документации такие изменения видны с задержкой. Ранее AWS описывала обходной вариант с публично доверенным сертификатом на балансировщике. Он по-прежнему упомянут в части общих сетевых материалов. Датированное объявление и справочник конфигурации описывают новый частный источник доверия. Команда может опереться на сетевое руководство для маршрута, а на новый документ для функции, затем отметить проверенные учётную запись, регион и тип поставщика. Так легче увидеть отличия утверждённой схемы от реального окружения. Справочник настройки сертификатов AgentCore
В объявлении есть примеры OAuth между машинами и от имени пользователя. Частная настройка подходит обоим сценариям, поскольку оба требуют соединения с поставщиком. Полномочия у них разные. Фоновому заданию не нужен вошедший человек. Действие от имени сотрудника остаётся в рамках его прав и правил приложения. Смена доверия в сети должна сохранить предусмотренные возможности. Тест получения токена проверяет меньше, чем тест его использования для разрешённого действия.
Перед переносом полезно описать действующий порядок. Для каждой нагрузки указать, кто запрашивает токен, ожидаемого издателя и аудиторию, целевое действие и способ его проследить. Утверждающий сравнит эти записи до и после. Это помогает даже при смене только доверенного центра. Одновременная смена клиента или политики тоже способна поменять права. Когда обе перемены входят в один выпуск, оператору нужны данные, чтобы понять, какая из них повлияла на результат.
Публичный сертификат для определённого соединения#
AWS требует PEM-файл размером до 16 КБ с действующими сертификатами корневых или промежуточных центров. Это открытая часть материалов. Закрытые ключи остаются в защищённом окружении центра. Доверенный сертификат отличается от конечного, который предъявляет сам сервер. Сервис проверяет связь с доверенным центром и имя сервера. Продление сертификата под тем же действующим центром сохраняет цепочку. При смене центра поставщику учётных данных понадобится новый набор доверия. Требования AWS к сертификатам · Правила IETF для идентификации сервиса TLS
Механизм обнаружения показывает, зачем проверять имена отдельно. Адрес обнаружения может указывать на службы, используемые дальше. Службы ключей и токенов могут иметь одно имя или разные. Первый запрос может пройти, а последующий остановится на проверке сертификата или доступности. Поэтому полезен полный разрешённый путь в испытательной среде. Главная страница балансировщика мало говорит о жизни токена. Ожидаемое имя на каждом шаге также показывает, кому устранять проблему при изменении службы.
Для поставщика учётных данных AWS описывает один источник. В наборе может быть несколько центров. Хранилище находится в том же регионе. Для Secrets Manager требуется та же учётная запись. S3 может находиться в другой учётной записи при указании владельца и настройке описанных прав. Большая организация может поручить одной команде поддерживать официальный файл, а другим использовать его. Нужно видеть, что загрузил каждый поставщик и когда выполнена его ротация. Общее обслуживание уменьшает дублирование и добавляет явную зависимость. Условия по источникам сертификатов
Защищать файл нужно из-за решений о доверии. Содержимое открыто. Его замена меняет набор подходящих сертификатов после загрузки. Можно ограничить запись ответственными за идентификацию, выдать чтение уполномоченным настройщикам и сохранять историю изменений. Полезно знать, можно ли восстановить прежнюю версию. При согласовании важно выяснить, кто одобрил центр, какие нагрузки получили изменение и как узнать действующий материал. Это точнее, чем применять к публичному сертификату те же соображения, что и к секрету учётной записи.
Передача файла и загрузка конфигурации требуют отдельных прав. AWS читает сертификат при создании и изменении с разрешениями вызывающего. Если объект зашифрован ключом клиента, может понадобиться разрешение на расшифровку. Сбой здесь отличается от неподходящего сертификата сервера. Одна учётная запись может публиковать одобренный файл, другая применять его. Журнал должен показывать эти роли. Наличие копии в одном аккаунте не подтверждает чтение или использование в других. Защита и загрузка материалов по AWS
Определённый охват доверия нужен предприятиям с несколькими центрами. Один обслуживает рабочую идентификацию, другой подписывает пробные сертификаты. Управляемый клиент может доверять центру своей точки. Полный корпоративный набор в каждой конфигурации затрудняет поиск изменения при сбое. Короткая запись о соответствии адреса, центра и владельца упрощает вывод старого сертификата и проверку нового. Она пригодится и при объединении компаний или счетов, когда служба известна сотрудникам, а история одобренных полномочий ушла из их памяти.
Один объект хранилища могут использовать несколько поставщиков, обновляемых в разное время. Центральная команда знает, что файл заменён. Команда приложения отвечает, когда его прочитал её поставщик и была ли проверена работа. Запись обоих моментов и идентификатора версии связывает эти сведения. Она покажет и отложенное изменение, если отдельная нагрузка ждёт своей зависимости или окна запуска.
Ротация действует после обновления поставщика#
Главная практическая деталь касается времени чтения. Поставщик читает сертификат при создании или обновлении настройки. Замена файла по тому же адресу не загружает его автоматически. В журнал обслуживания стоит включить обновление поставщика и проверку. Версия в хранилище и используемая могут различаться. По информации AWS, запрос обновления должен сохранить ссылку, если частное доверие нужно оставить. Имя объекта не доказывает, какие именно данные действуют. Поведение при ротации сертификатов
Документ описывает временную совместную работу старого и нового центров. Затем поэтапно меняется сертификат сервера и после проверки удаляется старое доверие. Принцип подходит и другим процессам. Сначала проверить возможность принять новый сертификат, затем пройти реальный путь после смены сервера и повторить проверку после вывода старого центра. У каждого периода нужны ответственный, ожидаемое состояние и критерий перехода. Перекрытие помогает доступности. Оно может стать чрезмерно долгим, если забыть вывод. Работа заканчивается, когда действует только выбранное доверие.
Проверку можно выполнить на типичных клиентах в контролируемом окружении. Запрос токена показывает исходящий путь, вызов с новым токеном проверяет входящий в пределах аудитории и разрешений. Нужно записать результат каждого. Готовность поставщика говорит о его создании или обновлении. Возможность использовать токен для нужного вызова устанавливается отдельно. Эти наблюдения отделяют устаревшую конфигурацию от самостоятельной проблемы с правами приложения.
Обычное продление отличается от срочной смены. Серверный сертификат с истекающим сроком под тем же центром можно продлить привычным способом. Сомнение в центре или вывод из работы меняет решение о доверии. AWS указывает, что AgentCore Identity не проверяет списки отзыва сертификатов и OCSP. В план реакции входят настройки и сроки. Нужно знать, кто убирает старый центр, уведомляет владельцев и проверяет замену. При зависимости от внешнего списка отзыва следует проверить, возможна ли ранее запланированная реакция. Сведения AWS об отзыве и удалении доверия
AWS описывает метрику CloudWatch EarliestCertificateDaysToExpiry, которая отсчитывает время до окончания самого раннего сертификата. Она появляется при запросах токенов через поставщика с частным центром. Активная служба даёт регулярные наблюдения. Редкой задаче может понадобиться другой учёт сроков. Полезное предупреждение показывает поставщика, ответственного и остаток времени. При временном наборе из двух сертификатов ближайший срок может принадлежать старому, хотя новый уже загружен. Описание метрики срока от AWS
Для реалистичной проверки важно различать кеш и выдачу. Приложение с действующим токеном может продолжать отвечать, когда новые больше не выдаются. Испытание может провести разрешённую операцию, получающую новые данные, и проверить видимый результат. Другая проверка может наблюдать продление по действующему графику. Поведение зависит от устройства нагрузки. Короткий сбой бывает незаметен для открытых сессий и сразу виден новой задаче. Для оценки доступности нужны оба случая.
Что проверить перед использованием#
Разными проверками подтверждаются разные факты. Рабочая нагрузка должна достичь нужного частного хоста. Стоит подтвердить цепочку и имя, получение токена с подходящим назначением и работу правил принимающего приложения. В учебной среде приложение должно разрешать предусмотренный вызов и ограничивать недопустимый. Затем проверку можно повторить после ротации. Изменение пересекает сеть, конфигурацию и приложение. Для человека ошибка выглядит как отказ авторизации даже при недоступности поставщика идентификации. Раздельные точки измерения объясняют причину.
Пилот может измерять и усилия. У существующего обходного решения с публичным сертификатом уже могут быть хорошая доступность и документирование. Переход убирает повторяющийся сертификат и добавляет зависимость от частного хранилища и отдельного обновления. Можно сопоставить количество операций управления, время ротации и заметность ошибок старой конфигурации. Стоит учитывать согласование между учётными записями и командами. В одной нагрузке выгода будет другой, чем при обслуживании многих. Стоимость и доступность сопутствующих ресурсов проверяются для конкретного размещения.
Нужно проверить и вывод старых материалов. Центр может больше не выпускать сертификаты, а редко используемая служба продолжает доверять прежнему набору. Обновление одной нагрузки не меняет все поставщики в том же аккаунте. Реестр версий и владельцев помогает подтвердить вывод. Если обращений за токенами мало, можно пройти разрешённый типичный путь. После обычного восстановления важно повторить проверку, потому что хранилище и поставщик меняются отдельно. Успех означает работу нужной операции с предусмотренной учётной записью и отсутствие зависимости от старой схемы.
Тот же принцип относится к документам для дежурного. Запись показывает, где случился сбой, при настройке, согласовании TLS, выдаче токена или проверке прав приложения. В ней можно указать центр и версию без переноса секретов. Можно назвать команду, разрешающую смену источника, и команду, подтверждающую восстановление. Оператор проверит ограниченное предположение перед изменением рабочей системы. Проверяющим будет проще сравнить время восстановления старой и новой конфигураций после обычного обновления.
В пилотной среде можно взять несколько случаев с ожидаемыми результатами. Исправное соединение должно проводить разрешённую задачу. Устаревший испытательный сертификат должен давать различимую ошибку подготовки или связи. При действительном соединении ограниченная тестовая учётная запись остаётся под правилами приложения. Тесты выясняют, где возник итог, без использования клиентских записей и замены рабочего издателя. Команда повторяет их при смене региона, службы или источника, поскольку эти изменения затрагивают разные шаги.
Ответственный должен знать, когда приостановить переключение. Новый сертификат может появиться раньше проверки пути. Неполный перечень мешает понять, какие нагрузки по-прежнему используют старый центр. Один регион может пройти испытание при других условиях частной связи, чем второй. Записанные наблюдения для каждого этапа помогают передать работу. Они пригодятся для следующих замен. Команде не придётся заново узнавать порядок восстановления при смене ответственного.
Преимущество выпуска состоит в возможности управляемого соединения использовать привычный центр частного поставщика. Оно полезно, когда уменьшает разницу между внутренним порядком и работой управляемого клиента. Остаётся описать место настройки, право изменения и доказательства применения. Лучший проверяемый результат состоит в обычном получении и использовании токена до и после ротации при тех же разрешениях, с записью реально использовавшегося центра.