19 ноября LangChain открыла публичное тестирование LangSmith Tool Gateway. Инженеры регистрируют серверы Model Context Protocol, или MCP, подключают нужные им учётные записи и предоставляют агенту выбранные инструменты через общий шлюз. Сервис применяет правила, запрашивает подтверждение и сохраняет метаданные о результатах. Он доступен в LangSmith Cloud на тарифах Plus и Enterprise в указанных регионах Google Cloud в США, Европе и Азиатско-Тихоокеанском регионе и на AWS в США. Регион Azure US в документации исключён. При встраивании в существующий сервис каждое из этих условий имеет значение. Объявление LangChain · Доступность Tool Gateway
Представим работу службы поддержки. Сотрудник просит найти открытое обращение. Плановое задание проверяет, по каким обращениям просрочен ответ. Оба могут обратиться в одну систему, но доступ сотрудника должен соответствовать его личной учётной записи, а заданию нужна отдельная учётная запись с понятными обязанностями. Общий реестр показывает, чем пользуется каждый процесс. Одновременно растёт значение общей конфигурации. Если становится трудно различать инициатора задачи и учётную запись, которая работает с данными, неоднозначность распространится на несколько команд.
Общая точка подключения меняет эксплуатацию#
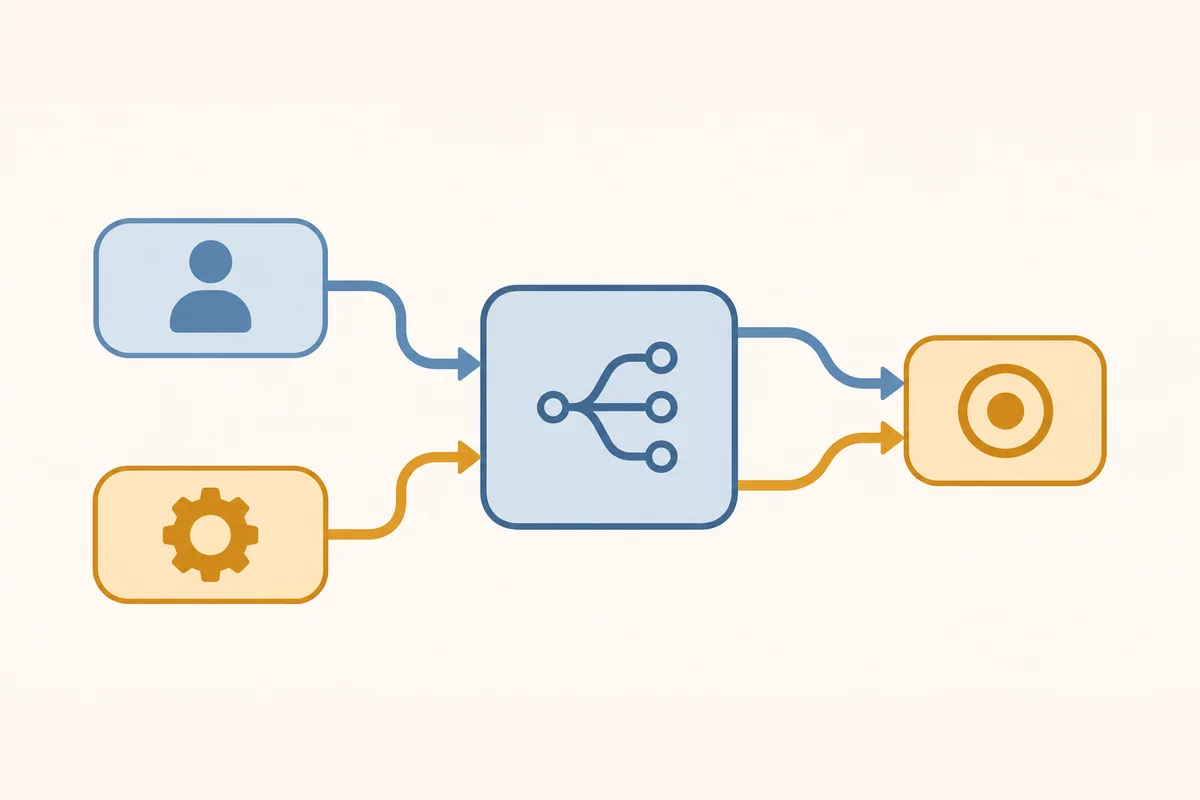
Функция находится между клиентом MCP и удалёнными серверами MCP. Протокол позволяет клиенту получать описания инструментов и просить сервер вызывать их со структурированными аргументами. LangSmith собирает инструменты с нескольких серверов в набор. Клиенту достаточно одного адреса, а набор может содержать лишь часть зарегистрированных инструментов. LangChain предоставляет встроенные подключения к Google, Microsoft, GitHub и другим службам и поддерживает регистрацию удалённых серверов. Для того же вызывающего и сервера можно использовать уже подключённую учётную запись. Несколько приложений, работающих с одной службой, делают меньше повторной работы. Устройство и область применения LangSmith
Подключение приложения и управление изменениями инструментов требуют разных решений. Платформенная команда может поручить одному человеку регистрацию серверов, а другому выбор инструментов для конкретного процесса. Изменения зарегистрированного сервера влияют сразу на несколько клиентов. Новое название инструмента, изменение его полей или замена ключа могут проявиться в разных приложениях в один день. В пригодном реестре есть ответственные за сервер и набор, перечень зависимых процессов и версия или запись об изменении. Шлюз снимает часть работы с отдельных клиентов и создаёт общую точку, где нужно понять последствия обновления до его распространения.
Для крупных наборов помогает поиск. Клиент может найти инструменты для текущей задачи и загрузить только подходящие описания. Короткий начальный список уменьшает объём входных данных и упрощает выбор среди близких действий. Поиск сам становится этапом процесса. Команды могут раздельно измерять обнаружение и выполнение и смотреть, как часто подходящее действие остаётся незамеченным из-за названия или описания. Набор из двух инструментов и набор из тысячи требуют разных проверок. Результат зависит от определения и выбора инструментов, а также от того, как они опубликованы. Архитектура Tool Gateway и поиск
Неоднозначные имена хорошо показывают задачу. Одно действие может готовить ответ, другое отправлять его. Когда сотрудник просит помочь с сообщением, оба действия кажутся уместными. В процессе подготовки ответов набор может показывать первое действие, а отправку регулирует явное правило доступа. Названия и описания помогают выбрать инструмент. Права сервиса и политика шлюза определяют, будет ли вызов выполнен. Такая схема уменьшает неоднозначность и даёт команде ответ, что произойдёт при выборе другого действия.
Как учётная запись доходит до приложения#
В обычном вызове два этапа аутентификации. Клиент подтверждает личность шлюзу. Затем шлюз передаёт выбранному серверу MCP нужные учётные данные. LangSmith может выбрать данные, подключённые пользователем, связанные со средой агента или сохранённые в общем профиле. Для подходящих серверов с ключом API также предусмотрены данные рабочего пространства. Общедоступному серверу могут вовсе не требоваться учётные данные. В итоге запрос к шлюзу и действие в целевом сервисе могут происходить под разными учётными записями. При расследовании записи интерес представляют обе. Подключение учётных записей LangSmith
Интерактивное приложение может действовать по разрешению читателя или сотрудника и сохранять его права в системе назначения. Например, бухгалтерское приложение уже может разрешать командам доступ к разным книгам. Шлюзу достаточно, чтобы приложение получило соответствующие учётные данные и само проверило разрешения. При первом запросе шлюз может попросить пользователя подключить целевой аккаунт. Разработчику следует проверить, что увидит пользователь без подключения, с истёкшим разрешением и с изменившимися правами. Установление доступа и выполнение бизнес-операции остаются отдельными событиями. Это особенно важно, когда повтор может создать запись.
Фоновое задание с собственной сервисной учётной записью меньше зависит от сотрудника, настроившего его. Есть определённое место для управления правами, замены ключа и обработки увольнения. Профиль позволяет нескольким процессам пользоваться общими учётными данными. Это упрощает работу, если назначение процессов совпадает и ответственные понимают, почему появился общий доступ. При отзыве разрешений, ошибке в правах или замене секрета общее использование одновременно увеличивает число затронутых процессов. Инженерное решение заключается в том, в каких случаях общие полномочия соответствуют общим обязанностям. Для сред с разными задачами или данными важны отдельные учётные записи. Работа от имени пользователей и агентов
Особого внимания заслуживают учётные данные всего рабочего пространства. Документация говорит, что общая запись удаляет сохранённые данные других владельцев этого сервера. Пока она используется, другой владелец не сможет подключить свою. Смена режима меняет работу всех зависимых процессов. Для поисковой службы, где у организации один ключ, такое поведение может быть ожидаемым. Для системы обращений, проверяющей права сотрудников, общий ключ меняет возможности целевого сервиса по проверке и регистрации личности. До включения общей записи нужно определить ответственного, потребителей и порядок восстановления при выявлении неверного предположения. Владельцы учётных данных и рабочее пространство
Корпоративный поставщик идентификации тоже входит в цепочку. LangChain описывает варианты, при которых сервер приложений представляет пользователя или клиент использует токен от подключённого поставщика. По документации, вызов только с таким токеном может адресоваться серверам и наборам рабочего пространства с учётом правил исполнения. Платформенной команде важно определить, кому выдаются токены и какие действия эти пользователи могут вызывать. Нужна и проверка прав на стороне приложения. Спецификация авторизации MCP рассматривает токены как предназначенные для определённых получателей. Отдельные данные для двух этапов позволяют проверить эту границу. Варианты идентификации LangSmith · Соображения безопасности авторизации MCP
Эти различия влияют на обычную поддержку. Приложение может выдать ошибку идентификации до выбора целевой учётной записи. Шлюз может попросить выдать недостающее разрешение. Приложение может принять учётные данные и отказать в доступе к конкретной записи. В полезном сообщении понятно, на каком этапе возникла проблема. Повторное использование отозванного разрешения после отказа приложения тратит время и затрудняет поиск недавней смены настроек. На тестовых записях, доступных разным учётным записям, можно определить, какие права проверил сервис и какие сведения получил человек. Делегирование полезно, когда оно даёт последовательный результат при изменении состава сотрудников, ролей и сред.
Каталог инструментов и правила вызовов выполняют разные задачи#
По данным LangChain, набор определяет, что видит агент. Проверка прав происходит отдельно. Для доступного в остальных отношениях вызова правила могут запретить подходящий под условия вызов или потребовать подтверждение. Запрет имеет приоритет над подтверждением. При отсутствии совпадающего ограничения вызов разрешён по умолчанию при соблюдении остальных прав. Правила действуют для поддерживаемых точек входа шлюза. Правило организации может охватывать несколько рабочих пространств, а правило пространства обслуживает конкретную команду или сервис. Выдавать право менять их следует в соответствии с областью последствий. Правила Tool Gateway
Тест можно построить вокруг этой разницы. Дать один инструмент для чтения синтетической записи и другой для небольшого обратимого изменения в тестовой системе. Посмотреть, что выбрал агент, записать ожидаемую учётную запись и проверить, что получило целевое приложение. Затем проверить одни и те же разрешённые и запрещённые действия через поддерживаемые входы. Выбор инструмента должен делать работу понятнее, а утверждённое правило должно стабильно определять исполнение. Короткий набор на панели не описывает результат вызова. Надёжная проверка доходит до записи в приложении. Её можно повторить после обновления сервера или прав.
Шлюз управляет вызовами, которые проходят через него. Более широкая граница зависит от устройства среды. Команда с большим количеством интеграций должна знать, какие процессы используют управляемые шлюзом данные, а какие обрабатываются другими разрешёнными системами. В публичных обсуждениях шлюзов для моделей уже поднимался вопрос, совпадает ли общая точка контроля с маршрутом запросов. Для инструментов он тоже важен. Получатель отчёта платформенной команды может считать, что тот описывает все действия агента. Документация маршрутов, ограничение прав в целевой системе и записи приложения яснее показывают охват. Тот же принцип идентификации и минимальных прав есть в руководстве AWS по MCP. Руководство AWS по проектированию безопасности MCP
Политика вызова и права на отдельные записи тоже различаются. Организация может разрешить агенту поддержки пользоваться поиском. Какие обращения вправе увидеть конкретная учётная запись, по-прежнему определяет приложение. Два вызова одного инструмента могут касаться разных данных. Подтверждение позволяет человеку изучить действие. Приложение отвечает за соблюдение собственных правил. Сохраняя ответственность за запись в приложении, можно не воспроизводить меняющиеся правила работы в каталоге инструментов. Платформенная команда тем самым знает, как проверять решение шлюза и как приложение защитило данные.
Польза подтверждения зависит от клиента#
Документация описывает запрос подтверждения через формы MCP. Совместимый клиент просит пользователя подтвердить вызов и может показать инструмент, сервер, правило и аргументы. В опубликованном процессе бета-версии нет согласования отдельным проверяющим. Это влияет на выбор сценария. Сотрудник, готовящий черновик, способен подтвердить следующее важное действие в том же клиенте. Запланированная задача без оператора не может рассчитывать на такую беседу. Если работу должен проверить другой человек, ему нужно отвести роль в бизнес-процессе, выдать подходящие права и хранить решение. Подтверждение в Tool Gateway
При подтверждении важно, какие сведения видит человек. Запрос изменить маленькую тестовую запись понятен, а длинный набор структурированных аргументов на рабочей системе бывает сложно прочитать целиком. Человеку нужно знать, что изменится, под какой учётной записью и что случится при повторе. Помогают узкие операции записи, устойчивое описание и отображение целевой записи или изменений. Приложение может построить предварительный просмотр по своим данным. Тогда человек соглашается на понятное действие. Похожие запросы один за другим утомляют даже тогда, когда технически каждый требует выпускающего сигнала от пользователя.
На первом испытании важны конкретный клиент и тариф. LangChain приводит собственные клиенты агентов, Claude Code и Cursor. Шлюз использует общий интерфейс MCP. Как появится форма и что произойдёт при сбое, зависит от реализации клиента. Поставщик также предлагает обратиться к своей команде за доступом к запретам и журналу аудита. Объявление и включённая у заказчика функция дают разные сведения. Команда может зафиксировать доступные роли, тарифы и регионы, прежде чем полагаться на правило в значимом процессе. Подключение клиентов LangSmith · Объявление открытой бета-версии
Что узнает специалист из трассировки#
LangSmith описывает два способа записывать вызовы Tool Gateway. При наличии контекста вызов появляется под выполнением агента, которое его инициировало. Администратор рабочего пространства также может включить отдельный проект, регистрирующий вызовы пространства. В трассировке есть метаданные, такие как инструмент, сервер, учётная запись, статус и длительность. По словам LangChain, в ней не сохраняются аргументы и возвращённое содержимое. Данных в этой записи становится меньше. Чтобы узнать, что передавалось или что изменилось, специалист обращается к записям приложения и к сведениям, которые клиент целенаправленно собрал. Поля и трассировка Tool Gateway
Допустим, сотрудник сообщает, что обращение неожиданно закрыли. Трассировка покажет время, вызов, владельца учётных данных и статус ответа. История службы покажет обращение, изменение состояния и учётную запись, которую распознало приложение. Сопоставление проще, когда обе стороны знают один идентификатор события или запроса. Это важно при превышении времени ожидания. Шлюз сообщает, что ответ не поступил в нужный срок. Остаётся выяснить, выполнило ли приложение изменение до потери ответа. Логика повторных вызовов должна учитывать свойства операции и по возможности проверять состояние перед повторной записью.
Полнота трассировки зависит от маршрута и настроек. LangChain отдельно описывает привязку к запуску агента и включение записи для всего пространства. Клиент, входящий только с токеном поставщика идентификации, по документации не попадает в первый вариант. У аудита Enterprise свои роли и набор событий. Перед внедрением полезно провести короткую проверку. Сделать разрешённое чтение, запрещённый вызов и искусственно неуспешную операцию целевого сервиса, затем посмотреть, какие записи и время доступны оператору. Нужен также случай с фоновой сервисной учётной записью. Смысл в том, чтобы при реальном инциденте нужные люди могли получить ожидаемые сведения. Охват трасс и аудита Enterprise
Метаданные тоже требуют внимания. Идентификатор учётной записи, рабочее пространство и имя инструмента раскрывают активность организации даже без аргументов и результата. На стороне клиента запуск агента может регистрироваться по другой политике. Платформенной команде предстоит указать, кто видит записи, по каким идентификаторам их связывать и сколько времени они нужны. Защита данных между приложениями охватывает каждый слой, который записывает сведения. Проверка одной трассы не говорит, что пишет собственный журнал сервера или какие данные агент отправляет в проект наблюдения. Надёжнее вместе с ответственными за приложения проследить всю цепочку.
Кому принесёт пользу публичная бета#
Наиболее подходящий случай у команды с несколькими клиентами MCP, которые регулярно подключают к одним одобренным службам. Общий реестр, известные владельцы учётных данных и единый формат записей могут ускорить подключение и дать администраторам правил рабочую точку. Результат измерим. Сколько времени занимает второй клиент, сколько отдельных учётных данных нужно менять и насколько быстро оператор связывает вызов с целевой записью? Эти сведения можно сопоставить до и после ограниченного запуска. Базовой линией служит нынешняя работа интеграций.
Дополнительный шлюз создаёт ещё одну зависимость. У него бывают свои ошибки, а у сервиса назначения другие ограничения и режимы отказа. LangChain перечисляет пределы бета-версии, включая 60 секунд ожидания начала ответа от сервера и ограничения частоты запросов. Команда может проверить пригодность для своих задач, измерив распределение времени вызовов, запросы учётных данных и ошибки приложений. Задание, одновременно запускаемое многими командами, может потребовать иного расписания, чем инструмент с нерегулярными обращениями. Отдельные показатели доступности шлюза и приложения помогают искать проблемы, когда их замечают сразу несколько клиентов. Ограничения Tool Gateway
Чтобы сравнение было честным, можно взять один инструмент назначения и одинаковую нагрузку в двух конфигурациях. Обычные и медленные вызовы стоит измерять раздельно. Время перед отправкой со шлюза и время ответа целевого приложения меняются по разным причинам. Ожидание человеческого подтверждения следует учитывать отдельно, иначе оно может скрыть техническое ухудшение. В учебном инциденте можно начать с сообщения об изменении и измерить время на поиск учётной записи шлюза и записи в приложении. Такие наблюдения показывают издержки дополнительного компонента и ценность сведений при одинаковых обстоятельствах.
Небольшой пилот покажет, стали ли обязанности понятнее. Интерактивному процессу можно дать делегирование, а простому проверочному заданию выделить сервисное имя. Команде нужно согласовать место трассировки и запись, по которой проверят действие. Посмотреть на разрешённые и запрещённые вызовы, отключение и повторное подключение, изменение прав и подсказки для сотрудников. Затем внести запланированную правку настроек и проверить, как быстро ответственные найдут все затронутые процессы. Там, где эти вопросы уже решены, польза будет главным образом в удобстве эксплуатации. Для остальных пилот покажет, где контроль нуждается в уточнении. Бета даёт возможность собрать сведения о проходящих через неё вызовах. Ценность зависит от того, можно ли восстановить их смысл в приложениях, которые держат данные.